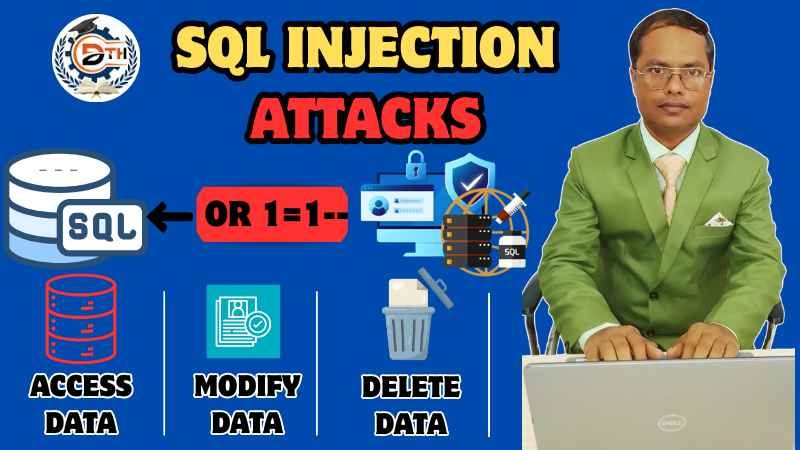
Kya aapne kabhi socha hai ki kisi website ka database kaise hack ho sakta hai Aaj hum ek famous cyber attack ke baare mein baat karenge, jiska naam hai SQL Injection Attack, jise short mein SQLi bhi kaha jata hai.
SQL Injection ek aisa web application security vulnerability hai jo website ya web application ke database ko target kar sakta hai.
Is video mein hum simple language mein samjhenge:
- SQL kya hota hai?
- SQL Injection Attack kya hai?
- Ye risk kaise create kar sakta hai?
- Is attack se kya-kya नुकसान ho sakte hain?
- Developer website ko SQL Injection se kaise protect kar sakte hain?
Ye explanation educational purpose ke liye hai, taaki aap security concepts ko samajh sakein.
What is SQL?
Sabse pehle SQL ko samajhna zaroori hai.
SQL ka full form hai – Structured Query Language.
Developers SQL ka use database ke saath communication karne ke liye karte hain.
यदि आप Cyber Security Course सीखना चाहते हैं तो हमारी Technical Team से बात कर सकते हैं!
(HR: 9034756711 | MD: 9017940459)
Database mein website ya web application se related bahut saari information store ho sakti hai, jaise:
- Users ki information
- Username
- Password-related information
- Products
- Orders
- Customer records
- Other important business information
Simple Example
Maan lijiye aapki ek shopping website hai. Is website ke database mein customers, products aur orders ki information stored hai. Jab koi user website par login karta hai, to application database se information check karti hai ki:
Kya username aur password valid hain?
Agar authentication successful hoti hai, tab user ka account open ho jata hai. Yaani application database se required information lene ke liye SQL queries ka use karti hai.
What is SQL Injection Attack?
Ab samajhte hain SQL Injection Attack kya hota hai. SQL Injection ek web application security vulnerability ko exploit karne ki koshish karta hai. Ye problem generally tab create ho sakti hai jab application user input ko securely handle nahi karti.
Complete Lesson in This Video; So Watch Completely!! 👇 👇 👇
Agar developer user input ko directly database query ke saath improperly handle karta hai, to ek security weakness create ho sakti hai.
Attacker isi weakness ka advantage lene ki koshish kar sakta hai.
Simple Words Mein
Agar website user se input leti hai aur us input ko properly validate ya safely process nahi karti, to attacker specially crafted input ke through database query ke behaviour ko influence karne ki koshish kar sakta hai.
Isi concept ko SQL Injection kehte hain.
What Risks Can SQL Injection Attacks Cause?
Agar application SQL Injection ke liye vulnerable hai, to attacker unauthorized access ki koshish kar sakta hai.
Isse sensitive information risk mein aa sakti hai, jaise:
- User records
- Customer information
- Business data
- Orders
- Other database records
Kuch situations mein attacker database operations ko modify ya manipulate karne ki bhi koshish kar sakta hai.
Isliye user input ko blindly trust karna secure approach nahi hai.
SQL Injection Ka Simple Conceptual Example
Maan lijiye ek website par Login Form hai.
Is form mein user:
- Username enter karta hai
- Password enter karta hai
Application is information ko database ke saath process karti hai. Database check karta hai ki provided login information valid hai ya nahi.
Why is Problem create?
Agar developer user input ko directly aur insecure way mein database query ke andar include karta hai, to risk increase ho sakta hai.
Digital Thinker Help – Best IT Company in Yamunanagar
Unexpected characters ya specially crafted input query ke intended logic ko affect kar sakta hai. Is situation mein application unexpected database results return kar sakti hai.
Important point: Secure coding practices SQL Injection jaise risks ko prevent karne mein important role play karti hain.
How Can SQL Injection Attack Harm Website?
SQL Injection business ke liye serious security problem create kar sakta hai.
1. Unauthorized Data Access
Attacker unauthorized information access karne ki koshish kar sakta hai.
Sensitive customer aur business records expose ho sakte hain.
2. Customer Information Leak
Customer names, email addresses aur other sensitive records risk mein aa sakte hain.
Agar customer data leak ho jaye, to company ke liye serious problem create ho sakti hai.
3. Data Modification
Kuch applications mein attacker database ke data ko modify karne ki koshish kar sakta hai.
Isse important records incorrect ya damaged ho sakte hain.
4. Important Data Delete Hone Ka Risk
Attacker important database records ko delete karne ki bhi koshish kar sakta hai.
Isliye regular backup rakhna important hai.
5. Business Reputation Ka Damage
Agar customers ka data leak ho jata hai, to company ki reputation negatively affect ho sakti hai.
Customers ka trust bhi reduce ho sakta hai.
6. Financial Aur Legal Problems
Data breach ki situation mein business ko financial aur legal consequences ka saamna karna pad sakta hai.
Isliye website aur database security ko seriously lena bahut important hai.
How Can Protect Website from SQL Injection Attacks?
Ab sabse important part par aate hain. Developer kuch important security practices follow karke SQL Injection ka risk significantly reduce kar sakte hain.
1. Prepared Statements Use Karein
Developer ko Prepared Statements aur parameterized queries ka use karna chahiye. Is approach mein user input aur SQL command ko properly separate kiya jata hai. Isse malicious input ke liye query structure ko easily change karna difficult ho jata hai.
Simple Meaning
SQL command alag aur user input alag.
Ye SQL Injection risk ko reduce karne mein important protection provide karta hai.
2. Input Validation Karein
Har user input ko properly validate karna important hai. Application ko clearly define karna chahiye ki kis field mein kis type ka data accept hoga.
Example
Agar field email address ke liye hai, to proper email format accept kiya jana chahiye. Agar field sirf number ke liye hai, to unnecessary text ko reject karna chahiye. Isse application ko unexpected input handle karne mein help milti hai.
Important Point
Input validation, Prepared Statements ka replacement nahi hai.
Dono security practices ko saath mein implement karna better approach ho sakta hai.
3. Database Permissions Limit Karein
Database user ko sirf utni permissions deni chahiye jitni application ko actually required hain. Har application ko unnecessary administrator-level access dena secure approach nahi hai. Is concept ko Least Privilege Principle kaha jata hai.
Iska Benefit
Agar kisi vulnerability ka misuse bhi ho jaye, to limited permissions ki wajah se potential damage ko reduce kiya ja sakta hai.
4. Detailed Error Messages Hide Karein
Website par detailed database errors ko directly users ko display nahi karna chahiye.
Agar technical database error user ko directly dikhaya jaye, to attacker ko application ke internal system ke baare mein unnecessary information mil sakti hai.
Better Approach
User ko simple error message show karein, jaise:
“Unable to process your request. Please try again.”
Technical details ko secure server logs mein maintain kiya ja sakta hai, jahan developers troubleshooting ke liye unhe check kar sakein.
5. Regular Security Testing Karein
Website ya application banakar use years tak bina check kiye nahi chhodna chahiye.
Regular security testing aur updates important hain.
Testing:
- Weekly
- Monthly
- Quarterly
jaise schedule ke according ki ja sakti hai, depending on application requirements.
Regular testing se vulnerabilities ko identify karne mein help mil sakti hai.
6. Security Updates Regularly Apply Karein
Application aur related software ko regularly update karna important hai. Security updates ko ignore karne se known vulnerabilities risk create kar sakti hain. Isliye developer ko system ki security par regularly monitoring rakhni chahiye.
Important for Developers Cyber Security Lesson
SQL Injection humein ek important cyber security lesson sikhata hai:
Never Trust User Input Blindly.
User se aane wale input ko blindly trust nahi karna chahiye.
Us input ko:
- Properly validate karein
- Securely process karein
- Prepared Statements ke through handle karein
- Appropriate permissions maintain karein
- Regular security testing karein
Secure coding practices application ki overall security improve karne mein important role play karti hain.
Prevention, Detection Aur Regular Testing
Cyber Security mein sirf prevention par depend karna enough nahi hai.
Prevention + Detection + Regular Testing
teeno important hain.
Regular monitoring aur security testing se vulnerabilities ko early stage par identify karne mein help mil sakti hai.
Agar security problem ko starting stage par identify karke fix kiya jaye, to future mein major damage ka risk reduce ho sakta hai.
Bottom Lines
To friends, ab aap samajh gaye honge ki SQL Injection ek serious web security vulnerability ho sakti hai.
Ye problem especially insecure database queries aur unsafe user-input handling se related ho sakti hai.
Agar developer proper security practices follow kare, jaise:
- Prepared Statements
- Input Validation
- Limited Database Permissions
- Secure Error Handling
- Regular Security Testing
- Regular Updates
to SQL Injection ka risk significantly reduce kiya ja sakta hai.
Agar aap Web Development ya Cyber Security seekh rahe hain, to secure coding concepts ko samajhna bahut important hai.
Practical implementation ko bhi properly samajhna zaroori hai, kyunki sirf theory se security concepts completely clear nahi hote.
If this content is valuable for you, then please share it along with your friends, family members, pet lovers or relatives over social media platforms like as Facebook, Instagram, LinkedIn, Twitter, and more.
Do you have any experience, tips, tricks, or query regarding on this? You can drop a comment!